 AULA

Qué es la ciberseguridad y cómo proteger nuestros datos

La ciberseguridad es el conjunto de conocimientos, medidas y herramientas destinados a proteger los dispositivos, las redes, los programas y los datos frente a accesos no autorizados, usos indebidos, daños, robos o interrupciones. No se limita a instalar un antivirus: también incluye adoptar hábitos seguros, configurar correctamente los servicios digitales y saber reaccionar ante un incidente.
Proteger nuestros datos es importante porque en ellos puede haber información personal, fotografías, conversaciones, documentos, contraseñas, datos bancarios o trabajos académicos. Si alguien obtiene esos datos sin permiso, puede utilizarlos para suplantar nuestra identidad, cometer fraudes, espiar nuestras comunicaciones o causar pérdidas económicas.
Qué objetivos persigue la ciberseguridad
La seguridad informática suele explicarse mediante tres objetivos fundamentales:
- Confidencialidad: solo las personas autorizadas deben poder consultar la información. Por ejemplo, una contraseña debe impedir que otras personas accedan a una cuenta personal.
- Integridad: los datos deben mantenerse correctos y no ser modificados sin autorización. Un documento alterado o una transferencia bancaria manipulada son ejemplos de pérdida de integridad.
- Disponibilidad: los sistemas y la información deben estar accesibles cuando los usuarios autorizados los necesiten. Un ataque que bloquea una página web o cifra unos archivos impide su disponibilidad.
También son importantes la autenticidad, que permite comprobar que una persona, cuenta o sistema es quien dice ser, y la trazabilidad, que ayuda a registrar qué acciones se han realizado y quién las ha llevado a cabo.
Principales amenazas para nuestros datos
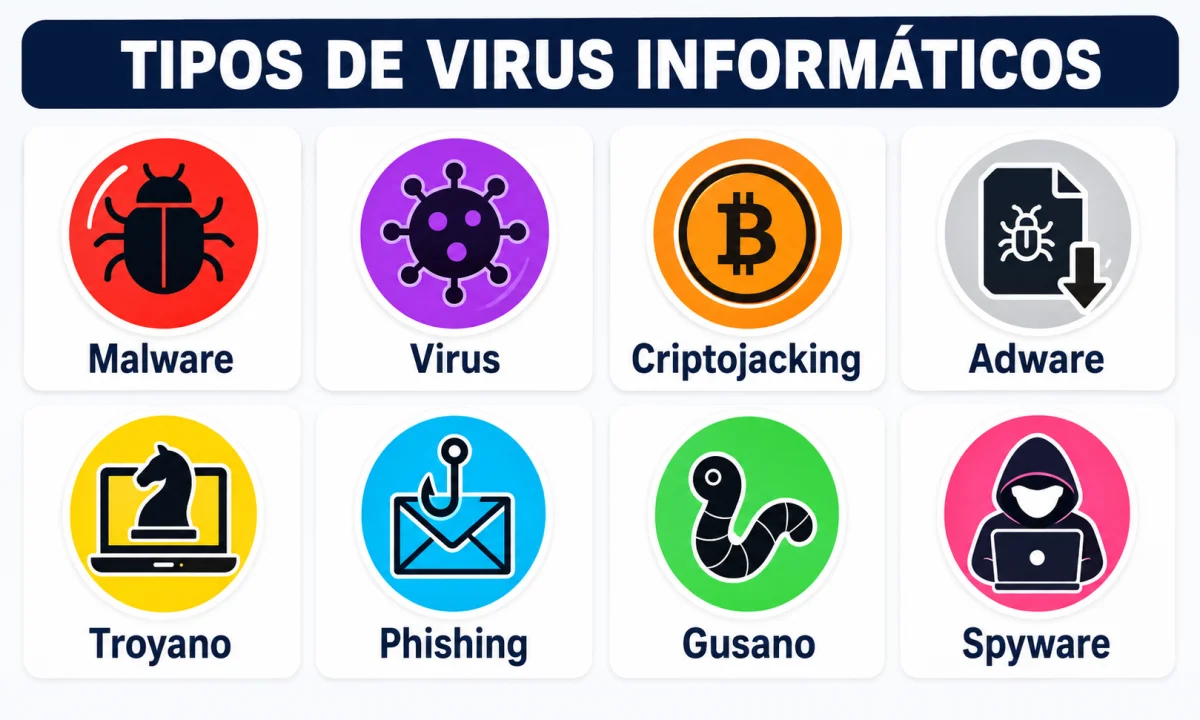
Phishing
El phishing es un engaño mediante el que un delincuente intenta obtener información privada haciéndose pasar por una entidad legítima. Puede llegar por correo electrónico, mensaje de texto, redes sociales o aplicaciones de mensajería. El mensaje suele pedir que se pulse un enlace, se confirme una contraseña o se facilite un código.
Una señal de alerta puede ser la urgencia injustificada, una dirección extraña, errores de redacción, una petición inesperada de datos o un enlace cuyo destino no coincide con la organización que supuestamente lo envía. Sin embargo, un mensaje bien escrito también puede ser fraudulento, por lo que conviene verificarlo por un canal oficial.
Malware
El malware es el software creado para realizar acciones perjudiciales o no autorizadas. Entre sus formas más conocidas se encuentran:
- Virus: programa que puede reproducirse al incorporarse a otros archivos o programas.
- Gusano: programa capaz de propagarse por redes o equipos sin necesitar siempre que el usuario lo ejecute manualmente.
- Troyano: programa que aparenta ser legítimo, pero realiza acciones maliciosas cuando se instala.
- Ransomware: malware que bloquea el acceso a archivos o sistemas, normalmente mediante cifrado, y exige un pago para intentar recuperarlos.
- Spyware: software que recopila información sobre la actividad del usuario sin su consentimiento adecuado.
Contraseñas débiles y reutilizadas
Una contraseña corta, predecible o utilizada en varios servicios aumenta el riesgo. Si una página sufre una filtración y la misma contraseña se emplea también en el correo electrónico, una persona atacante puede intentar entrar en ambas cuentas.
Ingeniería social
La ingeniería social consiste en manipular a las personas para que revelen información o realicen una acción insegura. No depende necesariamente de un fallo técnico: puede basarse en la confianza, el miedo, la autoridad o la prisa. Por ejemplo, alguien puede hacerse pasar por un técnico y pedir un código de acceso.
Redes inseguras y dispositivos desprotegidos
Las redes wifi públicas o mal configuradas pueden facilitar la interceptación de comunicaciones, especialmente cuando se utilizan servicios que no protegen adecuadamente la conexión. Además, un teléfono u ordenador sin actualizaciones puede conservar vulnerabilidades conocidas que un atacante podría aprovechar.
Cómo proteger las cuentas
Usar contraseñas robustas y diferentes
Una contraseña segura debe ser difícil de adivinar y no debe repetirse en servicios importantes. Es preferible utilizar una frase larga o una combinación de palabras, números y símbolos que no contenga datos evidentes, como el nombre, la fecha de nacimiento o el equipo deportivo favorito.
- Usa una contraseña distinta para cada cuenta importante.
- No la compartas por correo electrónico, mensajería ni llamadas no verificadas.
- No la guardes en notas visibles o documentos sin protección.
- Considera utilizar un gestor de contraseñas de confianza para crear y almacenar claves únicas.
Activar la autenticación multifactor
La autenticación multifactor exige dos o más pruebas para acceder a una cuenta. Estas pruebas pueden ser algo que el usuario sabe, como una contraseña; algo que posee, como un teléfono o una llave de seguridad; o algo que es, como una característica biométrica.
Este sistema ofrece una protección adicional: aunque alguien consiga la contraseña, todavía puede necesitar el segundo factor. Los códigos de un solo uso, las aplicaciones de autenticación y las llaves físicas son ejemplos habituales.
Revisar la recuperación de la cuenta
Conviene mantener actualizados el correo y el número de teléfono de recuperación, revisar las sesiones abiertas y cerrar las que no se reconozcan. También es recomendable comprobar las aplicaciones y servicios que tienen permiso para acceder a la cuenta.
Cómo proteger los dispositivos
- Instala las actualizaciones: las actualizaciones del sistema y de las aplicaciones pueden corregir vulnerabilidades de seguridad.
- Utiliza bloqueo de pantalla: configura un código, contraseña, patrón o método biométrico, según las posibilidades del dispositivo.
- Descarga aplicaciones de fuentes fiables: revisa el desarrollador, los permisos solicitados y la reputación de la aplicación.
- Mantén activa una protección antimalware cuando corresponda: debe proceder de una fuente fiable y mantenerse actualizada.
- Cifra la información sensible: el cifrado transforma los datos para que no puedan entenderse sin la clave adecuada.
- Bloquea o cierra sesión: especialmente cuando el equipo es compartido o se encuentra en un espacio público.
Los permisos de las aplicaciones también merecen atención. Una aplicación de linterna, por ejemplo, no debería necesitar acceso a los mensajes o al micrófono para realizar su función. Si un permiso no parece necesario, se puede denegar o revisar en la configuración del dispositivo.
Cómo reconocer y evitar el phishing
- Detente antes de actuar. No respondas impulsivamente a mensajes que anuncien bloqueos, premios, pagos urgentes o problemas de seguridad.
- Comprueba el remitente. El nombre mostrado puede falsificarse; revisa la dirección completa o el número desde el que se envía.
- Analiza el enlace. No pulses si el dominio parece extraño o contiene cambios sospechosos en el nombre de la organización.
- Accede por el canal oficial. Escribe la dirección conocida en el navegador o utiliza la aplicación oficial en lugar del enlace recibido.
- No facilites códigos de verificación. Un código enviado a tu teléfono o aplicación de autenticación es una prueba de acceso y no debe compartirse.
- Consulta por otra vía. Si el mensaje parece proceder de una persona conocida, pregúntale mediante un canal diferente.
Copias de seguridad y protección de archivos
Una copia de seguridad es una copia adicional de los datos que permite recuperarlos si se borran, se dañan, se pierde el dispositivo o un malware los cifra. Debe hacerse de forma periódica y comprobarse que los archivos pueden restaurarse.
Es aconsejable conservar las copias en un medio o servicio separado del equipo principal. Si una copia permanece siempre conectada y el malware obtiene acceso al ordenador, también podría afectar a esa copia. Para documentos especialmente importantes, puede ser útil mantener varias copias y al menos una de ellas desconectada o protegida con medidas adicionales.
Privacidad y protección de los datos personales
La ciberseguridad y la privacidad están relacionadas, aunque no son exactamente lo mismo. La ciberseguridad busca proteger sistemas y datos frente a amenazas; la privacidad se refiere al control sobre la recogida, el uso y la comunicación de la información personal.
Para reducir la exposición de los datos:
- Comparte solo la información necesaria.
- Revisa la configuración de privacidad de redes sociales y aplicaciones.
- Evita publicar datos que faciliten localizarte o responder a preguntas de seguridad.
- Lee los permisos y la información que solicita cada servicio.
- Elimina cuentas y aplicaciones que ya no utilices, cuando sea posible.
- Desconfía de cuestionarios, sorteos o formularios que pidan más datos de los necesarios.
Seguridad al utilizar redes wifi y servicios en línea
En casa, conviene cambiar la contraseña predeterminada del router, utilizar un método de cifrado moderno disponible en el equipo y mantener actualizado su firmware cuando el fabricante proporcione actualizaciones. La contraseña de la red debe ser diferente de las contraseñas de las cuentas personales.
En una red pública, evita realizar operaciones especialmente sensibles si no es necesario. Comprueba que el servicio utiliza una conexión segura y no aceptes certificados o avisos del navegador sin entenderlos. Desactivar la conexión automática a redes desconocidas reduce el riesgo de conectarse sin darse cuenta.
Qué hacer si sospechamos que nuestros datos están en peligro
- Cambia las contraseñas afectadas desde un dispositivo de confianza. Si se han reutilizado, cambia también las de otros servicios.
- Cierra las sesiones abiertas y revoca los accesos de aplicaciones que no reconozcas.
- Activa la autenticación multifactor si todavía no estaba configurada.
- Contacta con la entidad correspondiente, como el banco, el proveedor de correo o la plataforma afectada, utilizando sus canales oficiales.
- Revisa los movimientos y avisos de las cuentas para detectar acciones no autorizadas.
- Conserva pruebas, como mensajes, correos, fechas y capturas, sin reenviar enlaces peligrosos.
- Analiza el dispositivo y actualízalo. Si existe malware, puede ser necesario pedir ayuda técnica especializada.
Si se ha recibido un mensaje fraudulento pero no se ha pulsado ningún enlace ni se han introducido datos, lo habitual es eliminarlo y marcarlo como spam. Si se han proporcionado credenciales, códigos o datos bancarios, hay que actuar cuanto antes y avisar a la entidad afectada.
Errores frecuentes que conviene evitar
- Pensar que una cuenta pequeña o poco conocida no puede interesar a un atacante.
- Utilizar la misma contraseña para el correo, las redes sociales y las compras en línea.
- Dejar las actualizaciones para más adelante indefinidamente.
- Instalar programas pirateados o desactivar las protecciones para que funcionen.
- Confiar únicamente en el antivirus y descuidar el comportamiento del usuario.
- Compartir fotografías de documentos, tarjetas o billetes con información visible.
- Ignorar avisos de inicio de sesión desconocidos.
La seguridad informática es una responsabilidad compartida
Ninguna medida elimina todos los riesgos, pero varias medidas combinadas reducen considerablemente la probabilidad y el impacto de un incidente. La protección más eficaz combina contraseñas únicas, autenticación multifactor, actualizaciones, copias de seguridad, prudencia ante los mensajes y control de los permisos.
La regla práctica más importante es detenerse ante cualquier petición inesperada de datos, dinero, instalación de programas o códigos de acceso. Verificar antes de actuar puede evitar que un engaño sencillo se convierta en una pérdida de información o en el control de una cuenta.
Vídeo explicativo
Autor
 Álvaro Martín
Autor de Aulaversum especializado en Tecnología e Informática. Participa en la elaboración y revisión de contenidos sobre informática, hardware, software, seguridad digital, tecnología y dibujo técnico. Su trabajo se centra en explicar conceptos técnicos de forma comprensible, utilizando ejemplos y procedimientos que permitan entender tanto su funcionamiento como sus aplicaciones prácticas.