 AULA

Tipos de virus informáticos y cómo prevenirlos
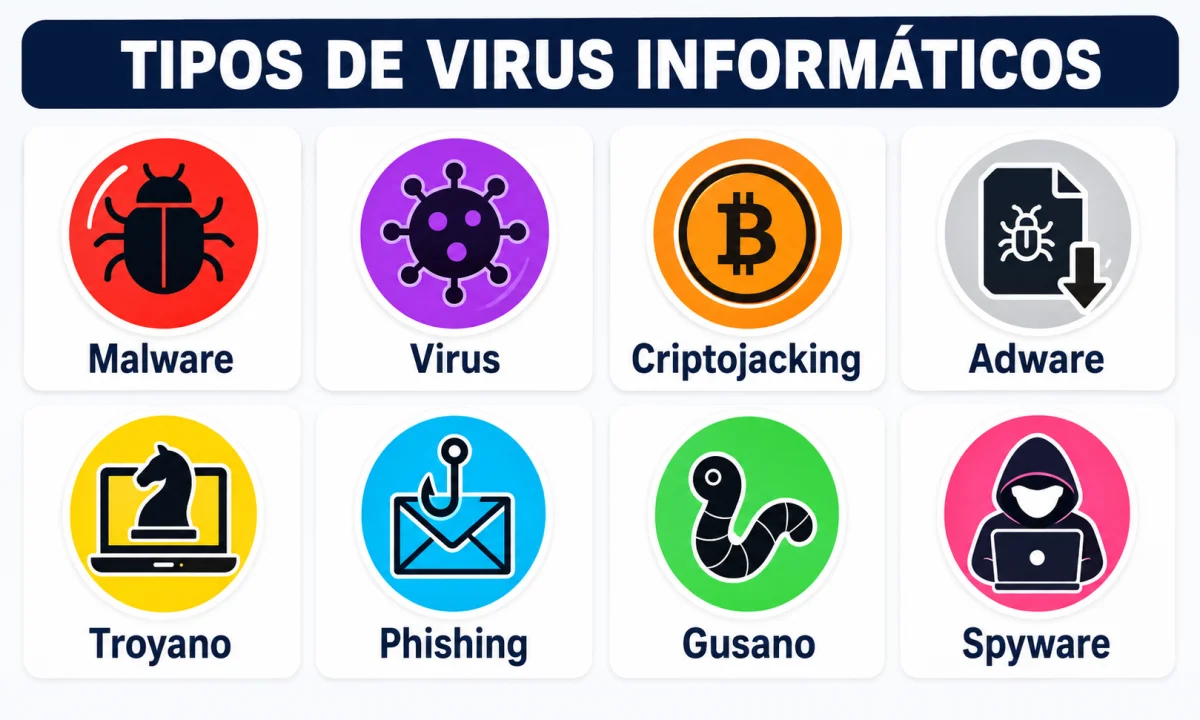
Un virus informático es un tipo de programa malicioso diseñado para introducirse en un dispositivo, reproducirse al infectar otros archivos o sistemas y ejecutar acciones no deseadas. A diferencia de otros tipos de malware, el virus suele necesitar un archivo anfitrión o la intervención del usuario para propagarse, por ejemplo, al abrir un documento infectado o ejecutar un programa contaminado.
El término malware es más amplio: incluye virus, gusanos, troyanos, ransomware, spyware y otras amenazas. En el lenguaje cotidiano se llama “virus” a casi cualquier programa malicioso, pero desde el punto de vista técnico no todos los tipos de malware son virus.
Cómo funciona un virus informático
La actuación de un virus puede dividirse en varias fases:
- Entrada: llega al dispositivo mediante un archivo descargado, un programa, un documento, un dispositivo extraíble o un mensaje engañoso.
- Activación: se ejecuta cuando el usuario abre el archivo infectado, inicia un programa o se cumple una determinada condición.
- Reproducción: intenta copiar su código en otros archivos, dispositivos o ubicaciones del sistema.
- Acción maliciosa: puede borrar o modificar datos, mostrar mensajes, ralentizar el equipo, robar información o facilitar la entrada de otras amenazas.
No todos los virus realizan las mismas acciones ni todos se propagan de igual manera. Algunos buscan causar daños visibles; otros intentan pasar desapercibidos durante mucho tiempo.
Principales tipos de virus informáticos
Virus de archivo
Los virus de archivo, también llamados infectores de archivos, se incorporan a programas ejecutables. Cuando una persona inicia el programa infectado, el virus puede activarse y tratar de infectar otros ejecutables del mismo equipo o de unidades accesibles.
Su objetivo puede ser alterar el funcionamiento de los programas, impedir que se ejecuten correctamente o realizar acciones no autorizadas. Descargar aplicaciones desde sitios no confiables aumenta el riesgo de encontrar este tipo de amenaza.
Virus del sector de arranque
Los virus del sector de arranque afectan a la información utilizada para iniciar un dispositivo o una unidad de almacenamiento. Si consiguen modificar esa zona, pueden activarse antes de que el sistema operativo se cargue por completo.
En la actualidad son menos habituales que otras amenazas, pero siguen siendo importantes porque pueden dificultar el arranque del equipo y complicar la recuperación del sistema.
Virus de macro
Los virus de macro se aprovechan de macros incluidas en documentos de aplicaciones ofimáticas. Una macro es una secuencia de instrucciones que automatiza tareas; si contiene código malicioso y el usuario permite su ejecución, puede modificar documentos, acceder a archivos o descargar otras amenazas.
Para reducir el riesgo, conviene mantener desactivada la ejecución automática de macros procedentes de documentos recibidos por correo o descargados de Internet, salvo que se conozca con seguridad su origen y necesidad.
Virus residentes
Los virus residentes permanecen cargados en la memoria del dispositivo después de ejecutarse. Desde allí pueden vigilar determinadas operaciones, como abrir, copiar o cerrar archivos, e infectarlos cuando se cumplen ciertas condiciones.
Su presencia puede ser difícil de detectar porque no siempre muestran síntomas inmediatos. Un antivirus actualizado puede analizar la memoria y los comportamientos sospechosos del sistema.
Virus no residentes
Los virus no residentes no permanecen continuamente en la memoria. Se activan, buscan archivos que infectar y finalizan su actividad o dejan de ejecutarse después de completar esa tarea.
Esta clasificación describe el modo de funcionamiento del virus. Por eso, un virus puede clasificarse al mismo tiempo según el lugar que infecta y según permanezca o no en la memoria.
Virus polimórficos
Los virus polimórficos modifican parte de su código o de su apariencia cada vez que se reproducen, aunque mantienen su capacidad de infección. El objetivo es dificultar su identificación mediante patrones fijos.
Los sistemas de seguridad actuales no dependen únicamente de comparar un archivo con una firma conocida: también analizan comportamientos, características del código y posibles actividades maliciosas.
Virus metamórficos
Los virus metamórficos intentan reescribir o transformar su propio código cuando se copian, conservando la misma función. Esta técnica puede hacer más compleja su detección que en el caso de un virus que mantiene una estructura prácticamente idéntica.
La diferencia entre polimorfismo y metamorfismo es técnica: el polimórfico suele cambiar la forma en que está codificado, mientras que el metamórfico puede reconstruir de manera más profunda su código. Ambos conceptos se relacionan con la evasión de los sistemas de detección.
Virus multipartitos
Los virus multipartitos pueden infectar más de una zona del sistema, como archivos ejecutables y elementos relacionados con el arranque. Al actuar sobre varios componentes, pueden dificultar la eliminación completa si solo se limpia una de las áreas afectadas.
Amenazas que suelen confundirse con los virus
Algunas amenazas se denominan “virus” de forma general, aunque técnicamente pertenecen a categorías diferentes:
- Gusano: puede propagarse automáticamente a través de redes o dispositivos sin necesitar infectar un archivo anfitrión de la misma forma que un virus.
- Troyano: se presenta como un programa o archivo legítimo para engañar al usuario. No se define por reproducirse como un virus.
- Ransomware: bloquea el acceso a archivos o sistemas, normalmente mediante cifrado, y exige un pago o alguna acción para intentar recuperarlos.
- Spyware: recopila información sobre la actividad del usuario sin autorización, como hábitos de navegación, credenciales o datos personales.
- Adware malicioso: muestra publicidad intrusiva y puede modificar la navegación o descargar otros programas no deseados.
- Rootkit: utiliza técnicas para ocultar procesos, archivos o accesos no autorizados dentro del sistema.
Una misma campaña maliciosa puede combinar varias técnicas. Por ejemplo, un troyano puede instalar ransomware, y un gusano puede aprovechar una vulnerabilidad para propagarse por una red.
Cómo se propagan los virus
Las vías de infección más habituales incluyen:
- Archivos adjuntos de correos electrónicos o mensajes inesperados.
- Programas descargados desde páginas no oficiales o redes de intercambio.
- Documentos con macros maliciosas.
- Memorias USB y otros dispositivos extraíbles infectados.
- Páginas web comprometidas o anuncios maliciosos.
- Vulnerabilidades de sistemas operativos, aplicaciones o servicios sin actualizar.
- Contraseñas robadas que permiten acceder a cuentas y distribuir archivos maliciosos.
La ingeniería social tiene un papel importante. Un mensaje puede intentar provocar urgencia, miedo o curiosidad para que la persona abra un archivo, pulse un enlace o facilite sus credenciales.
Cómo prevenir los virus informáticos
Mantener actualizado el software
Hay que instalar las actualizaciones del sistema operativo, del navegador, de las aplicaciones y del antivirus. Muchas actualizaciones corrigen vulnerabilidades que podrían ser aprovechadas por programas maliciosos.
Utilizar protección de seguridad
Conviene disponer de un antivirus o sistema de protección antimalware activo y actualizado. Estas herramientas pueden detectar archivos conocidos, comportamientos sospechosos y conexiones peligrosas. No sustituyen las buenas prácticas, pero constituyen una capa importante de defensa.
Descargar aplicaciones de fuentes fiables
Las aplicaciones deben obtenerse desde las tiendas oficiales o desde la página legítima del desarrollador. También es importante comprobar el nombre del archivo, el editor y los permisos solicitados. Un programa gratuito no debe considerarse seguro únicamente por ser gratuito.
Revisar mensajes y archivos antes de abrirlos
No se deben abrir archivos adjuntos ni pulsar enlaces solo porque aparezcan en un mensaje conocido. Una cuenta puede haber sido comprometida o el remitente puede estar suplantado. Es preferible verificar la petición por otro medio, especialmente si solicita contraseñas, pagos o información confidencial.
Desactivar la ejecución automática de macros
Las macros de documentos recibidos por Internet deben permanecer bloqueadas salvo que exista una razón clara para utilizarlas y se conozca su procedencia. Si un documento exige habilitar contenido para mostrar una supuesta información importante, conviene actuar con cautela.
Usar cuentas y permisos adecuados
Para las tareas habituales es recomendable utilizar una cuenta sin privilegios de administrador cuando sea posible. Así se reduce el impacto de ciertos programas maliciosos, ya que tendrán menos permisos para modificar el sistema.
Realizar copias de seguridad
Las copias de seguridad permiten recuperar información si un virus la elimina, la daña o la cifra. Deben hacerse con regularidad y conservarse de manera que no queden permanentemente conectadas al equipo principal. También es necesario comprobar de vez en cuando que las copias pueden restaurarse.
Proteger las cuentas
Es recomendable utilizar contraseñas largas y diferentes para cada servicio, activar la autenticación multifactor cuando esté disponible y no compartir códigos de verificación. Si una contraseña se reutiliza y es robada, el atacante podría acceder a varias cuentas.
Analizar los dispositivos extraíbles
Antes de abrir archivos de una memoria USB o de otro dispositivo externo, conviene analizarlo con una herramienta de seguridad. También es prudente evitar conectar dispositivos cuyo origen se desconoce.
Qué hacer si se sospecha una infección
- Desconectar el equipo de la red si hay indicios de propagación, actividad extraña o acceso no autorizado. Esto puede limitar la comunicación con otros dispositivos.
- No introducir contraseñas ni datos sensibles hasta comprobar que el sistema es seguro.
- Ejecutar un análisis de seguridad con una herramienta fiable y actualizada. Si el sistema no puede iniciar correctamente, puede ser necesario utilizar un entorno de recuperación.
- Actualizar o reinstalar las aplicaciones afectadas siguiendo las indicaciones del fabricante.
- Restaurar los archivos desde una copia de seguridad limpia, después de eliminar la amenaza y corregir la causa de la infección.
- Cambiar las contraseñas desde otro dispositivo seguro si existe la posibilidad de que hayan sido capturadas.
- Solicitar ayuda especializada si se trata de un equipo de una empresa, hay información sensible o la infección no puede eliminarse con seguridad.
No conviene borrar archivos al azar, pagar ante una extorsión sin asesoramiento ni seguir instrucciones de desconocidos que prometan limpiar el equipo. Si se trata de ransomware, pagar no garantiza recuperar los datos.
Señales que pueden indicar una infección
Ninguna señal demuestra por sí sola que exista un virus, pero los siguientes síntomas justifican una revisión:
- Ralentización repentina y persistente sin una causa evidente.
- Programas que se abren, cierran o bloquean de forma inesperada.
- Archivos modificados, desaparecidos o con extensiones desconocidas.
- Mensajes, ventanas emergentes o cambios en el navegador que no se han solicitado.
- Desactivación inesperada del antivirus o de las actualizaciones.
- Actividad de red o de cuentas que el usuario no reconoce.
- Contactos que reciben mensajes enviados aparentemente desde la cuenta del usuario.
Buenas prácticas para recordar
- Mantener actualizados el sistema y las aplicaciones.
- Usar protección antimalware y mantener activado el cortafuegos cuando corresponda.
- Descargar software solo de fuentes fiables.
- Desconfiar de mensajes urgentes, premios inesperados y archivos no solicitados.
- No reutilizar contraseñas y activar la autenticación multifactor.
- Hacer copias de seguridad y comprobar que pueden recuperarse.
- Analizar memorias USB y documentos de procedencia desconocida.
- Aplicar el principio de mínimo privilegio: cada cuenta y programa debe tener solo los permisos necesarios.
La prevención más eficaz combina herramientas técnicas con hábitos responsables. Un antivirus puede detectar muchas amenazas, pero la actualización, las copias de seguridad, la protección de las cuentas y la capacidad de reconocer mensajes engañosos son igualmente importantes.
Vídeo explicativo
Autor
 Álvaro Martín
Autor de Aulaversum especializado en Tecnología e Informática. Participa en la elaboración y revisión de contenidos sobre informática, hardware, software, seguridad digital, tecnología y dibujo técnico. Su trabajo se centra en explicar conceptos técnicos de forma comprensible, utilizando ejemplos y procedimientos que permitan entender tanto su funcionamiento como sus aplicaciones prácticas.


